آدھار سے کووِن تک: ڈیٹا لیک کے واقعات اور سائبر سیکیورٹی پر سنگین سوالات
محفوظ ڈیجیٹل معیشت کے لیے قانون کا یکساں نفاذ، اداروں کا سخت احتساب اور تھرڈ پارٹی سیکیورٹی آڈٹ لازمی
سائبر فراڈ سے بچیں: غیرمصدقہ کالز اور پُرکشش منافع کی پیش کشوں سے ہوشیار رہیں
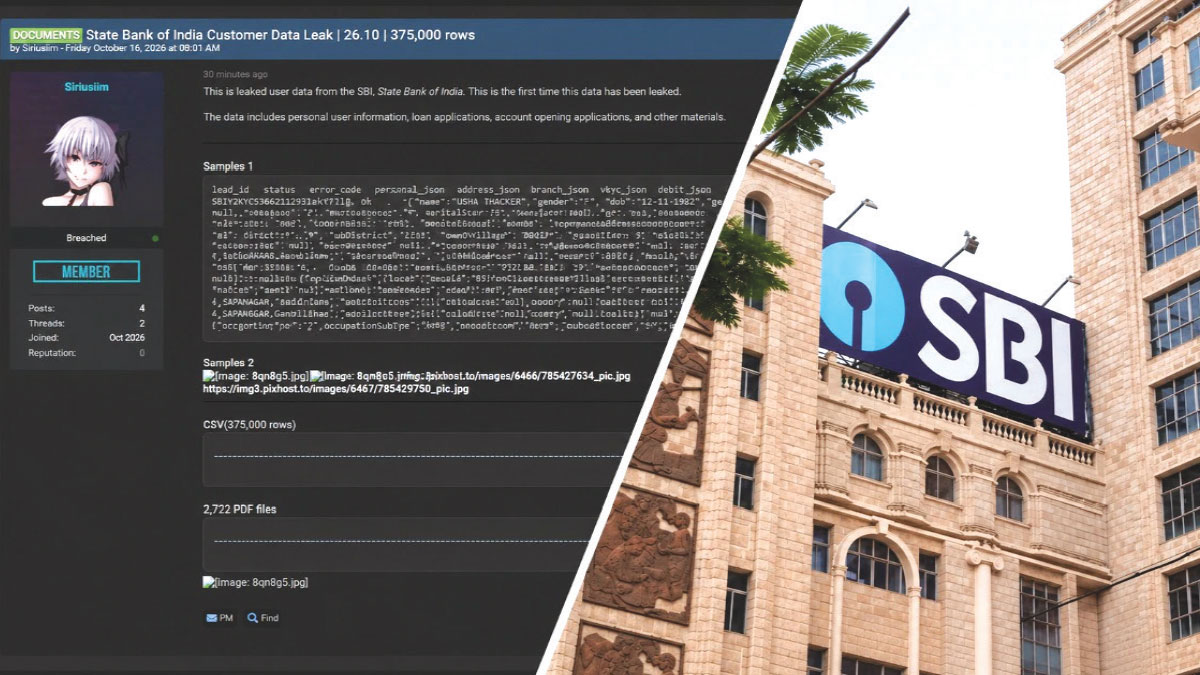
اس ہفتے سیاسی ہنگامہ آرائی اور ووٹر لسٹ کی خصوصی نظر ثانی کے خلاف ملک گیر احتجاج و مظاہروں کے شور میں ملک کے سب سے بڑے سرکاری بینک ’اسٹیٹ بینک آف انڈیا‘ (SBI)کے ہزاروں صارفین کا ذاتی ڈیٹا ڈارک ویب پر لیک ہونے کی خبر گرچہ قومی میڈیا کی ہیڈ لائنز میں وہ جگہ حاصل نہ کر سکی جس کی یہ مستحق تھی۔ پرائم ٹائم مباحثوں میں سطحی قسم کے موضوعات پر تو خوب گرم جوشی دکھائی گئی، لیکن اس اتنے بڑے اور حساس واقعے کو بآسانی نظر انداز کر دیا گیا، حالانکہ یہ کوئی معمولی معاملہ نہیں تھا ۔کروڑوں شہریوں کی ذاتی ڈیٹا کو لے کر غیر معمولی لاپروائی اور سیکورٹی بریج کوئی پہلی مرتبہ نہیں ہوا ہے ۔اس سے قبل ’بینک آف بڑودہ‘ کی موبائل ایپ BoB World پر ہزاروں غیر متعلقہ اور نامعلوم موبائل نمبروں کو صارفین کے اکاؤنٹس سے جوڑ کر کروڑوں روپے کے گھوٹالے اور سیکیورٹی میں شدید رخنہ اندازی (Security Breach) کا معاملہ بھی سامنے آ چکا ہے۔اس کے باوجود ملک کے سب سے بڑے سرکاری بینک کی یہ لاپروائی افسوس ناک ہے۔یہ صرف دو بینکوں کی سیکیورٹی کا مسئلہ نہیں ہے بلکہ حالیہ برسوں میں ملک کے اندر سائبر سیکیورٹی اور ہیکنگ کے ایسے کئی خوفناک واقعات پیش آ چکے ہیں۔جنوری 2018میں انگریزی اخبار ’دی ٹربیون‘ نے ایک تہلکہ خیز رپورٹ شائع کی تھی کہ کس طرح واٹس ایپ گروپس کے ذریعے کروڑوں شہریوں کے ”آدھار کارڈ کا ڈیٹا“ محض 500 روپے میں فروخت جا رہا تھا۔جون 2023میں کووڈ ویکسینیشن کے لیے تیار کردہ ’کووِن‘ (CoWIN) پورٹل کا ڈیٹا ٹیلی گرام پر کھلے عام دستیاب کرایا گیا جس میں ملک کی کئی اہم سیاسی و سماجی شخصیات کی انتہائی ذاتی معلومات عام لوگوں کی رسائی میں آ گئیں۔اکتوبر 2023ء میں یہ چونکا دینے والی خبر سامنے آئی کہ ’انڈین کونسل آف میڈیکل ریسرچ‘ (ICMR) کی سیکیورٹی وال میں اب تک کی سب سے بڑی خلاف ورزی ہوئی۔ اس واقعے میں تقریباً 815 ملین (81 کروڑ 50 لاکھ) شہریوں کے ریکارڈزجن میں آدھار نمبر، پاسپورٹ کی تفصیلات، نام، فون نمبر اور گھر کے پتے شامل تھےpwn0001نامی ایک ہیکر کے ذریعے ڈارک ویب پر نیلام کر دیے گئے۔یہ تمام پے در پے واقعات اس تلخ حقیقت کو ثابت کرتے ہیں کہ بھارت میں جس تیز رفتاری کے ساتھ ڈیجیٹلائزیشن (Digitalization) کو فروغ دیا جا رہا ہے، اس تناسب اور سنجیدگی سے سائبر سیکیورٹی انفراسٹرکچر کی مضبوطی پر توجہ نہیں دی جا رہی ہے۔
ایک طرف ملک میں ڈیجیٹل لین دین نے عام زندگی کو بے حد آسان بنا یا گیا ہے اور اس کے لیے حوصلہ افزائی کی گئی ہے۔ اگرچہ اب عالمی طاقتوں کےاشارے پر ڈیجیٹل لین دین پر ٹیکس لگانے کا فیصلہ کیا گیا ہے تو سوال یہ ہے کہ کیا اس ڈیجیٹل طوفان کا مقابلہ کرنے کے لیے ہمارے بینکوں اور مالیاتی اداروں کا سائبر سیکیورٹی انفراسٹرکچر اتنا ہی مضبوط ہے؟ جب ملک کا سب سے بڑا بینک اپنے صارفین کا ڈیٹا محفوظ رکھنے میں چوک جائے تو چھوٹے مالیاتی اداروں اور نجی فائنانس کمپنیوں کی حالت کا اندازہ لگانا مشکل نہیں۔ڈارک ویب انٹرنیٹ کا وہ تاریک اور خفیہ حصہ ہے جہاں ہیکرز اور سائبر مجرم چرایا ہوا ڈیٹا خریدتے اور بیچتے ہیں۔ جب کسی بینک کے صارفین کے نام، فون نمبر، پن کوڈ، بینک اکاؤنٹ کی تفصیلات اور شناختی دستاویزات ڈارک ویب پر فروخت کے لیے پیش کی جاتی ہیں تو اس کا مطلب ہے کہ عام شہریوں کی پرائیویسی اور ان کی زندگی بھر کی جمع پونجی خطرے میں پڑ چکی ہے۔یہاں یہ سوال انتہائی بنیادی اور اہم بن جاتا ہے کہ سائبر بریچ کے اتنے بڑے بڑے واقعات کے بعد بھی ہماری حکومت اور سائبر سیکیورٹی ایجنسیوں نے کیا سبق سیکھا ہے؟ اور یہ تشویش اس وقت اور بھی سنگین ہو جاتی ہے جب ملک میں پہلی بار ڈیجیٹل مردم شماری (Digital Census) کی جا رہی ہے جس میں شہریوں سے پاسپورٹ نمبر اور گاڑیوں کی تفاصیل جیسے انتہائی ذاتی کوائف جمع کیے جا رہے ہیں جن کا روایتی مردم شماری کے بنیادی مقاصد سے براہ راست کوئی تعلق بھی نہیں ہے۔ سوال یہ ہے کہ جب ہمارا سائبر سیکیورٹی کا بنیادی فریم ورک ہی اس قدر خطرے کی زد میں ہے، تو اس بات کی کیا ضمانت ہے کہ ڈیجیٹل مردم شماری کے لیے اکٹھا کیا جانے والا کروڑوں شہریوں کا حساس ڈیٹا کل کو محفوظ رہے گا؟
سائبر سیکیورٹی کا معاملہ کس قدر حساس ہے اس کا اندازہ اس سے لگایا جا سکتا ہے کہ سرکاری اداروں، وزارتِ داخلہ اور نیشنل کرائم ریکارڈز بیورو (NCRB) کے جاری کردہ اعداد و شمار کے مطابق، بھارت میں سائبر کرائم اور مالیاتی فراڈ کی وجہ سے ہر سال ہزاروں کروڑ روپے کا نقصان ہو جاتا ہے۔ سرکاری رپورٹس کے مطابق 2024ء میں ملک بھر میں سائبر فراڈز کی وجہ سے شہریوں کو مجموعی طور پر 22,845 کروڑ روپے سے زائد کا مالی نقصان اٹھانا پڑا، جو گزشتہ سالوں کے مقابلے میں کئی گنا زیادہ (تقریباً 206 فیصد اضافہ) ہے۔ اس کے بعد کے سال 2025ء میں بھی یہ نقصان اسی اوسط کے قریب یعنی تقریباً 22,500 کروڑ روپے سالانہ تک ریکارڈ کیا گیا ہے۔
نیشنل سائبر کرائم رپورٹنگ پورٹل پر درج ہونے والی شکایات کی تعداد بھی تیزی سے بڑھی ہے۔ ہر سال لاکھوں کی تعداد میں شہری آن لائن دھوکہ دہی، جعلی ٹریڈنگ اسکیمز، فیک انویسٹمنٹ اور ڈیٹا لیک کی زد میں آ رہے ہیں (اعداد و شمار کے مطابق سالانہ تقریباً 28 لاکھ تک سائبر شکایات درج ہو رہی ہیں) ان مالیاتی نقصانات میں سب سے بڑا حصہ 'جعلی سرمایہ کاری اور ٹریڈنگ اسکیمز (Fake Investment & Trading Scams) کا ہے، جو کل مالیاتی نقصان کا تقریباً 76 فیصد بنتا ہے۔ اس کے علاوہ 'ڈیجیٹل گرفتاری (Digital Arrest)، فشنگ لنکس اور بینک و کارپوریٹ ڈیٹا لیکس (جیسے حال ہی میں بڑے بینکوں کے ساتھ پیش آیا) اس میں شامل ہیں۔یہی وجہ ہے کہ اب حکومت، ریزرو بینک آف انڈیا اور دیگر مالیاتی ادارے سائبر سیکیورٹی کے سخت آڈٹ اور 'ڈیجیٹل پرسنل ڈیٹا پروٹیکشن ایکٹ کے نفاذ پر زور دے رہے ہیں تاکہ عام شہریوں کی جمع پونجی کو اس ڈیجیٹل خطرے سے محفوظ رکھا جا سکے۔
ایس بی آئی (SBI) ڈیٹا بریچ کا اصل واقعہ کیا ہے؟
بینک کے نوٹیفکیشن کے مطابق 16 اکتوبر کو اسے اپنے تھریٹ انٹیلی جنس سروس پرووائیڈر، ڈیفنس سائبر ایجنسی، اور CERT-In سے ایک الرٹ موصول ہوا جس میں ڈارک ویب پر صارفین کے ڈیٹا کی ممکنہ موجودگی کی نشاندہی کی گئی تھی۔ ایس بی آئی نے بتایا کہ واقعے کے ابتدائی تجزیے کے دوران ڈارک ویب پر دستیاب تقریباً75000ریکارڈز کا جائزہ لیا گیا، جن میں سے3897کسٹمر ریکارڈز کی شناخت ہوئی جن میں ذاتی طور پر قابل شناخت معلومات موجود تھیں۔بینک نے مزید کہا کہ افشا شدہ ڈیٹا کی صداقت اور مکمل ہونے کی تصدیق، ڈیٹا لیک کے اصل ذریعے اور حد کا تعین کرنے، اور صارفین و بینک کو لاحق خطرات کا اندازہ لگانے کے لیے تفصیلی تحقیقات کی ضرورت ہے۔ ایک تفصیلی جائزہ اس وقت جاری ہے اور ضرورت کے مطابق مناسب اصلاحی اور حفاظتی اقدامات نافذ کیے جا رہے ہیں۔فائلنگ کے مطابق ڈیٹا میں صارفین کا رجسٹرڈ موبائل نمبر، تاریخ پیدائش، نام، جنس، ای میل پتے، رہائشی پتے، برانچ اور کسٹمر انفارمیشن فائل آئیڈینٹیفائرز، لیڈ آئی ڈیز، لون/لیڈ ریکارڈز اور دیگر متعلقہ فائلوں سے منسلک میٹا ڈیٹا شامل ہے۔Siriusim نامی ایک ہیکر نے ایس بی آئی سے منسلک کسٹمر دستاویزات اور ذاتی ڈیٹا لیک کرنے کا دعویٰ کیا تھا، جس میں CSV فارمیٹ میں 375,000روز (rows) اور 2722پی ڈی ایف دستاویزات شامل تھیں جن میں ذاتی معلومات، لون کی درخواستیں، کھاتہ کھولنے کے فارم اور پتے موجود ہونے کا دعویٰ کیا گیا تھا۔ ’دی فری پریس جرنل‘ نے سائبر کرائم فورم پر اس لسٹنگ کی جانچ کی جہاں 4 نمونے(samples) ریکارڈز پوسٹ کیے گئے تھے۔ جانچ میں وہ فون نمبرز درست پائے گئے اور ایک نمبر کی واٹس ایپ پروفائل پکچر ہیکر کی طرف سے جاری کردہ KYC دستاویز پر موجود پاسپورٹ سائز تصویر سے میچ کر گئی۔تاہم، یہ جانچ صرف چار ریکارڈز پر مبنی تھی اور اس سے یہ ثابت نہیں ہوتا کہ پورا ڈیٹا سیٹ اصلی ہے یا یہ کہاں سے لیک ہوا۔ نمونے زیادہ تر قرض سے متعلق تھے اور ان میں KYC معلومات شامل تھیں، لیکن یہ واضح نہیں ہو سکا کہ یہ ڈیٹا خود SBI کے سسٹم کا تھا، اس کی کسی ذیلی کمپنی کا، یا کسی تھرڈ پارٹی وینڈر کا جو بینکنگ ایپلیکیشنز سنبھالتا ہے۔
اب ہم اس بنیادی سوال کی طرف لوٹتے ہیں کہ کیا بھارت میں سائبر سیکیورٹی میں بریج سے متعلق کیا نظام اور قوانین ہیں؟ ذاتی ڈیٹا کی حفاظت کو یقینی بنانے کے لیے حکومت کیا انتظامات کرتی ہے اور لاپرواہی برتنے والوں کے خلاف قانونی کارروائی کے کیا انتظامات ہیں؟ اس سے بھی اہم سوال یہ ہے کہ کیا بھارت میں سائبر سیکیورٹی سے نمٹنے کے لیے جامع قوانین موجود ہیں اور کیا ان قوانین پر 100 فیصد عمل درآمد ہوتا ہے؟
ماہرین کا کہنا ہے کہ 'ڈیجیٹل پرسنل DATA پروٹیکشن ایکٹ (DPDPA) جیسے قوانین موجود ہیں تاکہ شہریوں کے ذاتی ڈیٹا کی حفاظت کی جا سکے اور غفلت برتنے والے اداروں پر بھاری جرمانے عائد کیے جا سکیں۔ اسی طرح سائبر کرائم سے نمٹنے کا سب سے پرانا اور بنیادی قانون 'آئی ٹی ایکٹ 2000' ہے۔ اس کی دفعہ 43A (Section 43A) کے تحت اگر کوئی کارپوریٹ ادارہ یا بینک صارفین کا حساس ڈیٹا محفوظ رکھنے میں غفلت برتتا ہے، تو متاثرہ افراد کو ہرجانہ (Compensation)دینے کی شق موجود ہے۔ اسی طرحدفعہ 72Aکے تحت اجازت کے بغیر کسی کی ذاتی معلومات افشا کرنے پر تین سال تک کی قید اور پانچ لاکھ روپے تک جرمانے کی سزا مقرر ہے۔مرکزی حکومت نے دو سال قبل 'ڈیجیٹل پرسنل ڈیٹا پروٹیکشن ایکٹ 2023' کی قانون سازی کے ذریعے ڈیٹا کا تحفظ کرنے والے اداروں پر بھاری ذمہ داری عائد کی ہے۔ ڈیٹا سیکیورٹی میں ناکامی اور سیکیورٹی بریچ کی صورت میں اداروں پر250 کروڑ روپے تک کا سنگین مالیاتی جرمانہ عائد کرنے کا بندوبست کیا گیا ہے۔ اس قانون کے تحت ایک 'ڈیٹا پروٹیکشن بورڈ آف انڈیا (Data Protection Board) کے قیام کی بات کی گئی ہے جو ایسے معاملات کی تحقیقات اور کارروائی کرے گا۔تاہم، ماہرین کہتے ہیں کہ کوئی بھی قانون اس وقت سود مند ہو سکتا ہے جب اس کا نفاذ اور احتسابی نظام جامع، غیر جانبدارانہ اور مخلص ہو۔
'ڈیجیٹل پرسنل ڈیٹا پروٹیکشن ایکٹ 2023' کے نفاذ میں غیر جانبداری نہ ہونے پر اس لیے سوالات کھڑے ہو رہے ہیں کہ اس قانون کی دفعہ 17کے تحت حکومت اور اس کی ایجنسیوں کو ”قومی سلامتی“ اور ”امن و امان“ کے نام پر اس قانون سے وسیع چھوٹ حاصل ہے۔ یعنی اگر ICMR یا ’کووِن‘ جیسے سرکاری پورٹل سے کروڑوں ہندوستانیوں کا ڈیٹا لیک ہوتا ہے، تو کسی اعلیٰ افسر یا سرکاری ایجنسی کو قانون کے کٹہرے میں کھڑا کرنا تقریباً ناممکن ہے۔ اس کا مطلب واضح ہے کہ اگر ڈیٹا کی سیکیورٹی میں لاپرواہی کوئی سرکاری ایجنسی کرے تو اس کو قومی سلامتی کے نام پر چھوٹ مل جائے گی اور افسران سے جواب دہی طلب نہیں کی جائے گی لیکن جب کوئی پرائیویٹ یا حکومت کی ناپسندیدہ کمپنی لاپروائی کرے تو ڈنڈا چلتا ہے۔
سائبر سیکیورٹی اور ڈیجیٹل فراڈ صرف بھارت کا مسئلہ نہیں ہے بلکہ پوری دنیا کے لیے ایک بڑا چیلنج ہیں۔ ترقی یافتہ ممالک کے شہری اور حکومتیں بھی ان جرائم سے محفوظ نہیں ہیں۔ تاہم، ان ممالک میں ڈیٹا کے تحفظ کے لیے سخت قوانین اور ان پر عمل درآمد کا نسبتاً مؤثر نظام موجود ہے۔ یورپی یونین کے جنرل ڈیٹا پروٹیکشن ریگولیشن (GDPR) کے تحت ڈیٹا کی خلاف ورزی کے بعض واقعات میں متعلقہ ادارے کو 72 گھنٹوں کے اندر نگران ادارے کو مطلع کرنا ہوتا ہے۔ اس کے برعکس، بھارت میں بینکوں اور مالیاتی اداروں کی جانب سے ڈیٹا لیک کے واقعات پر شفافیت اور بروقت اطلاع کے حوالے سے سوالات اٹھتے رہے ہیں۔ اکثر معاملہ اس وقت نمایاں ہوتا ہے جب میڈیا یا دیگر ادارے اسے منظر عام پر لاتے ہیں۔
سیکیورٹی آڈٹ یا محض خانہ پری؟
ریزرو بینک آف انڈیا (RBI) کی ہدایات کے باوجود سائبر سیکیورٹی کے انتظامات اور ان کے آڈٹ کی مؤثریت پر سوالات برقرار ہیں۔ ڈیجیٹل لین دین اور یو پی آئی (UPI)کے فروغ پر جس تیزی سے کام ہو رہا ہے، اسی تناسب سے سائبر تحفظ کے نظام، فائر والز اور ہیکنگ سے بچاؤ کی ٹیکنالوجی کو مضبوط بنانے پر توجہ دینا بھی ضروری ہے۔ محض ضابطے بنانا کافی نہیں، ان پر مؤثر عمل درآمد اور خلاف ورزی کرنے والے اداروں کا احتساب بھی ہونا چاہیے۔
اگر بھارت کو محفوظ ڈیجیٹل معیشت بنانا ہے تو حکومت اور مالیاتی اداروں کو فوری اقدامات کرنے ہوں گے۔ سرکاری اور نجی بینکوں کے لیے آزادانہ تھرڈ پارٹی سیکیورٹی آڈٹ اور سرورز و فائر والز کی باقاعدہ جانچ یقینی بنائی جائے۔ ڈیٹا لیک کی صورت میں متاثرہ صارفین اور متعلقہ نگران اداروں کو بروقت اطلاع دینے کا مؤثر قانونی نظام بنایا جائے تاکہ صارفین اپنے اکاؤنٹس اور معلومات کے تحفظ کے لیے فوری اقدامات کرسکیں۔ اس کے ساتھ عام شہریوں کو بھی فشنگ لنکس، مشکوک کالز اور آن لائن دھوکہ دہی کے نئے طریقوں سے مسلسل آگاہ کرنا ضروری ہے۔
مصنوعی ذہانت کے اس دور میں ڈیجیٹلائزیشن اور تکنیکی ترقی سے منہ موڑنا دانش مندی نہیں ہے لیکن شہریوں کی سلامتی اور نجی معلومات کی قیمت پر ہونے والی ترقی کسی طور قابل قبول نہیں ہے۔ اگر ڈیجیٹل سہولتیں شہریوں کے لیے خطرہ بن جائیں تو ترقی کے دعوے اپنی معنویت کھو دیتے ہیں۔
ایس بی آئی کا تازہ واقعہ اور سائبر سیکیورٹی میں سامنے آنے والی دیگر خامیاں ایک واضح انتباہ ہیں۔ اگر حکومت اور مالیاتی اداروں نے اب بھی سائبر تحفظ کو ترجیح نہ دی اور اپنی کوتاہیوں کا مؤثر ازالہ نہ کیا تو شہریوں کی جمع پونجی ہی نہیں، پورے ڈیجیٹل مالیاتی نظام پر عوام کا اعتماد بھی داؤ پر لگ سکتا ہے۔ ضرورت اس بات کی ہے کہ نعروں اور دعوؤں سے آگے بڑھ کر ایک مضبوط، شفاف اور جواب دہ سائبر سیکیورٹی نظام قائم کیا جائے، جس میں کسی ادارے کی حیثیت یا حکومت سے قربت اس کے احتساب کی راہ میں رکاوٹ نہ بن سکے۔
دوسری جانب، شہریوں کو بھی محتاط رہنا ہوگا۔ نامعلوم فون کالز پر ملنے والی پُرکشش منافع کی پیش کشوں پر بھروسا نہ کریں، اپنے ای میل اور دیگر اکاؤنٹس کے پاس ورڈ محفوظ رکھیں اور او ٹی پی یا حساس معلومات کسی کے ساتھ شیئر نہ کریں۔ کسی بھی مشتبہ سرگرمی یا مالی دھوکہ دہی کا شبہ ہو تو فوراً متعلقہ بینک اور سائبر کرائم حکام سے رابطہ کریں تاکہ نقصان کو کم کرنے اور قصورواروں تک پہنچنے میں تاخیر نہ ہو۔
ایس بی آئی کے صارفین کے ڈیٹا کے افشا کا واقعہ بھارت کے ڈیجیٹل مالیاتی نظام کی سائبر سیکیورٹی پر کئی سوالات کھڑے کرتا ہے۔ ڈیجیٹل لین دین کے تیزی سے فروغ کے باوجود بینکوں اور مالیاتی اداروں میں ڈیٹا کے تحفظ، سیکیورٹی آڈٹ اور شفافیت کو مزید مؤثر بنانے کی ضرورت ہے۔ حکومت اور ریزرو بینک آف انڈیا کو چاہیے کہ سیکیورٹی میں کوتاہیوں کا سختی سے نوٹس لیں، آزادانہ آڈٹ یقینی بنائیں اور ڈیٹا افشا ہونے کی صورت میں متاثرہ صارفین کو بروقت مطلع کرنے کا پابند بنائیں۔
ڈیٹا ڈکیتی
ڈیجیٹل انڈیا کا تاریک پہلو: ایس بی آئی ڈیٹا لیک اور مالیاتی اداروں کی مجرمانہ غفلت
AD